 KnowForge
Atlas Ranger 授权器
 qianmoQ· 更新于 2026-09-28· 阅读 4 分钟· 0 次阅读
Atlas Ranger 授权器
配置 Apache Atlas 以使用 Apache Ranger 授权
如 Atlas 授权模型 中所述,Apache Atlas 支持可插拔的授权模型。Apache Ranger 提供了一个授权器实现,用于基于 Apache Ranger 策略进行授权。此外,Apache Ranger 提供的授权器还会将所有授权操作审计到统一的审计存储中。
配置 Apache Atlas
要配置 Apache Atlas 以使用 Apache Ranger 授权器,请按照以下说明操作:
- 在 atlas-application.properties 配置文件中加入以下属性:
atlas.authorizer.impl=ranger如果你使用 Apache Ambari 部署 Apache Atlas 和 Apache Ranger,请在 Apache Ranger 的配置页面中启用 Atlas 插件。
将 Apache Ranger 插件的库文件放入 Apache Atlas 的 libext 目录中
<Atlas 安装目录>/libext/ranger-atlas-plugin-impl/<Atlas 安装目录>/libext/ranger-atlas-plugin-shim-.jar<Atlas 安装目录>/libext/ranger-plugin-classloader-.jar
将 Apache Ranger 插件的配置文件放入 Apache Atlas 的配置目录中——通常位于 /etc/atlas/conf 目录下。有关配置文件内容的更多详情,请参阅 Apache Ranger 中相应的文档。
<Atlas 配置目录>/ranger-atlas-audit.xml<Atlas 配置目录>/ranger-atlas-security.xml<Atlas 配置目录>/ranger-policymgr-ssl.xml<Atlas 配置目录>/ranger-security.xml
Apache Atlas 的 Apache Ranger 授权策略模型
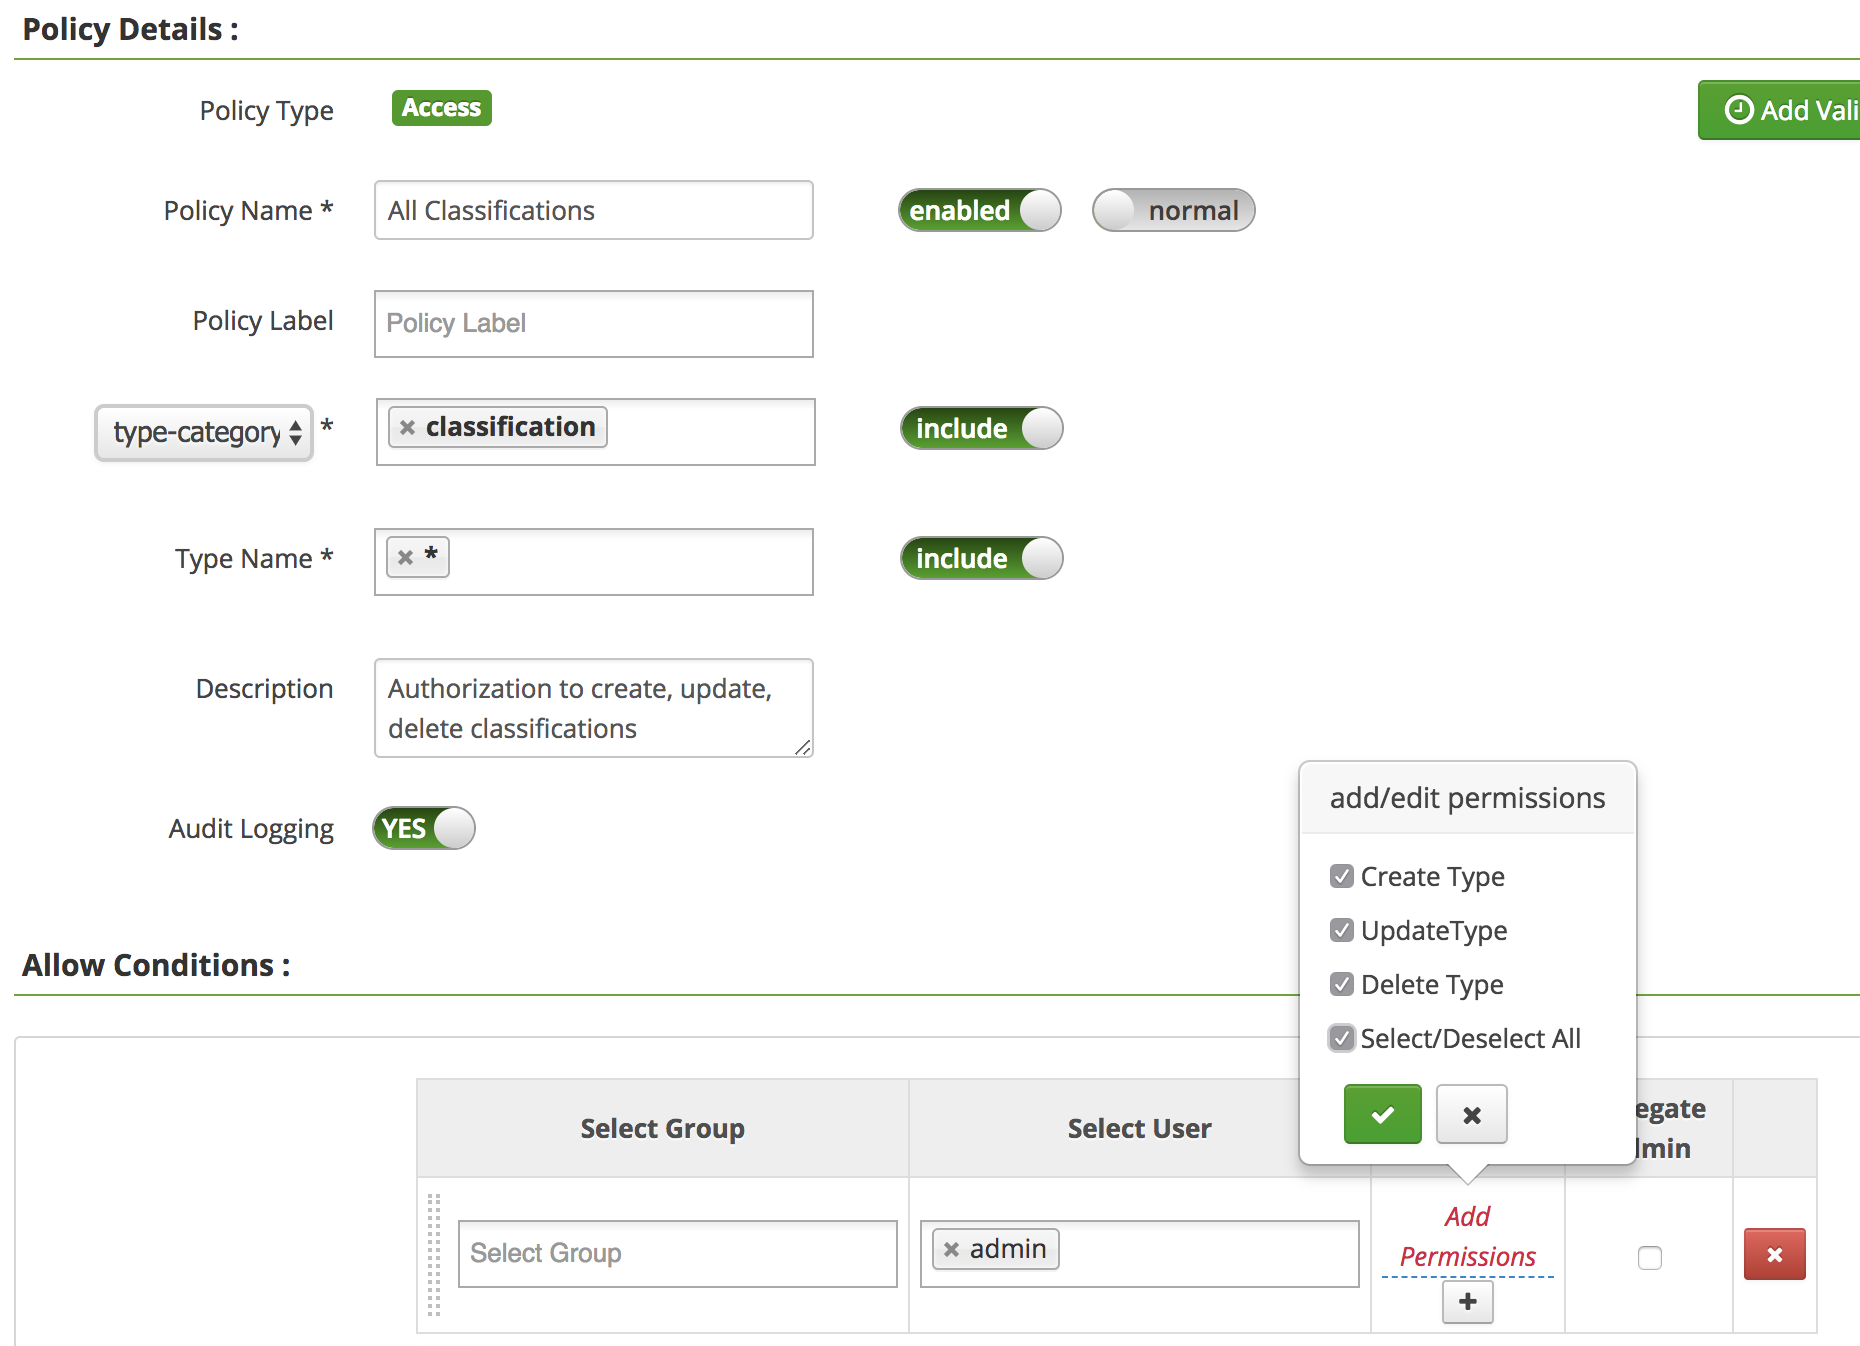
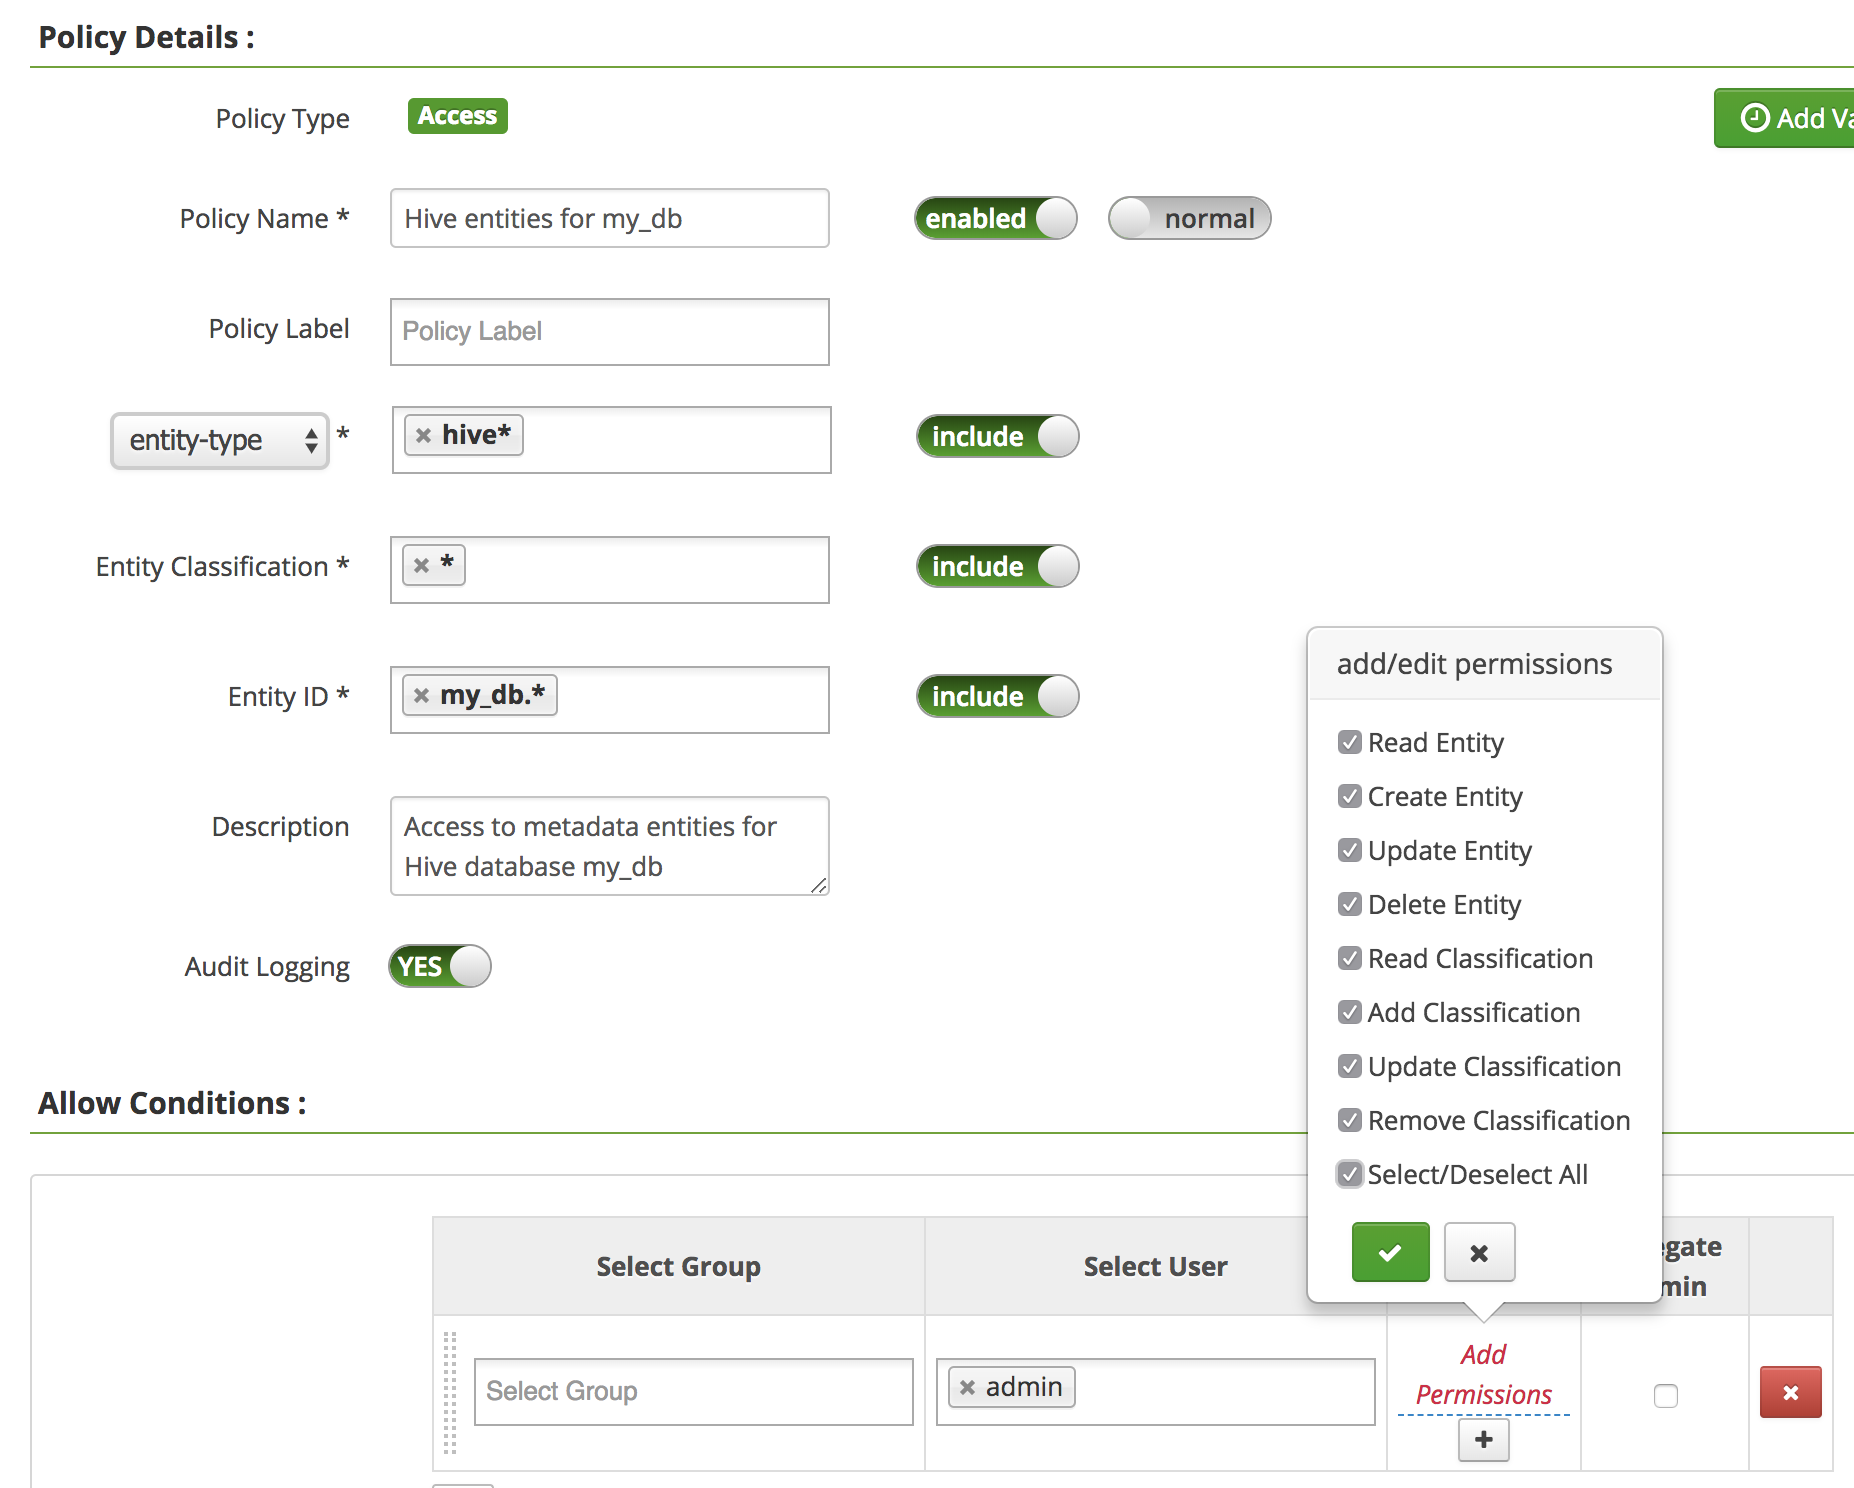
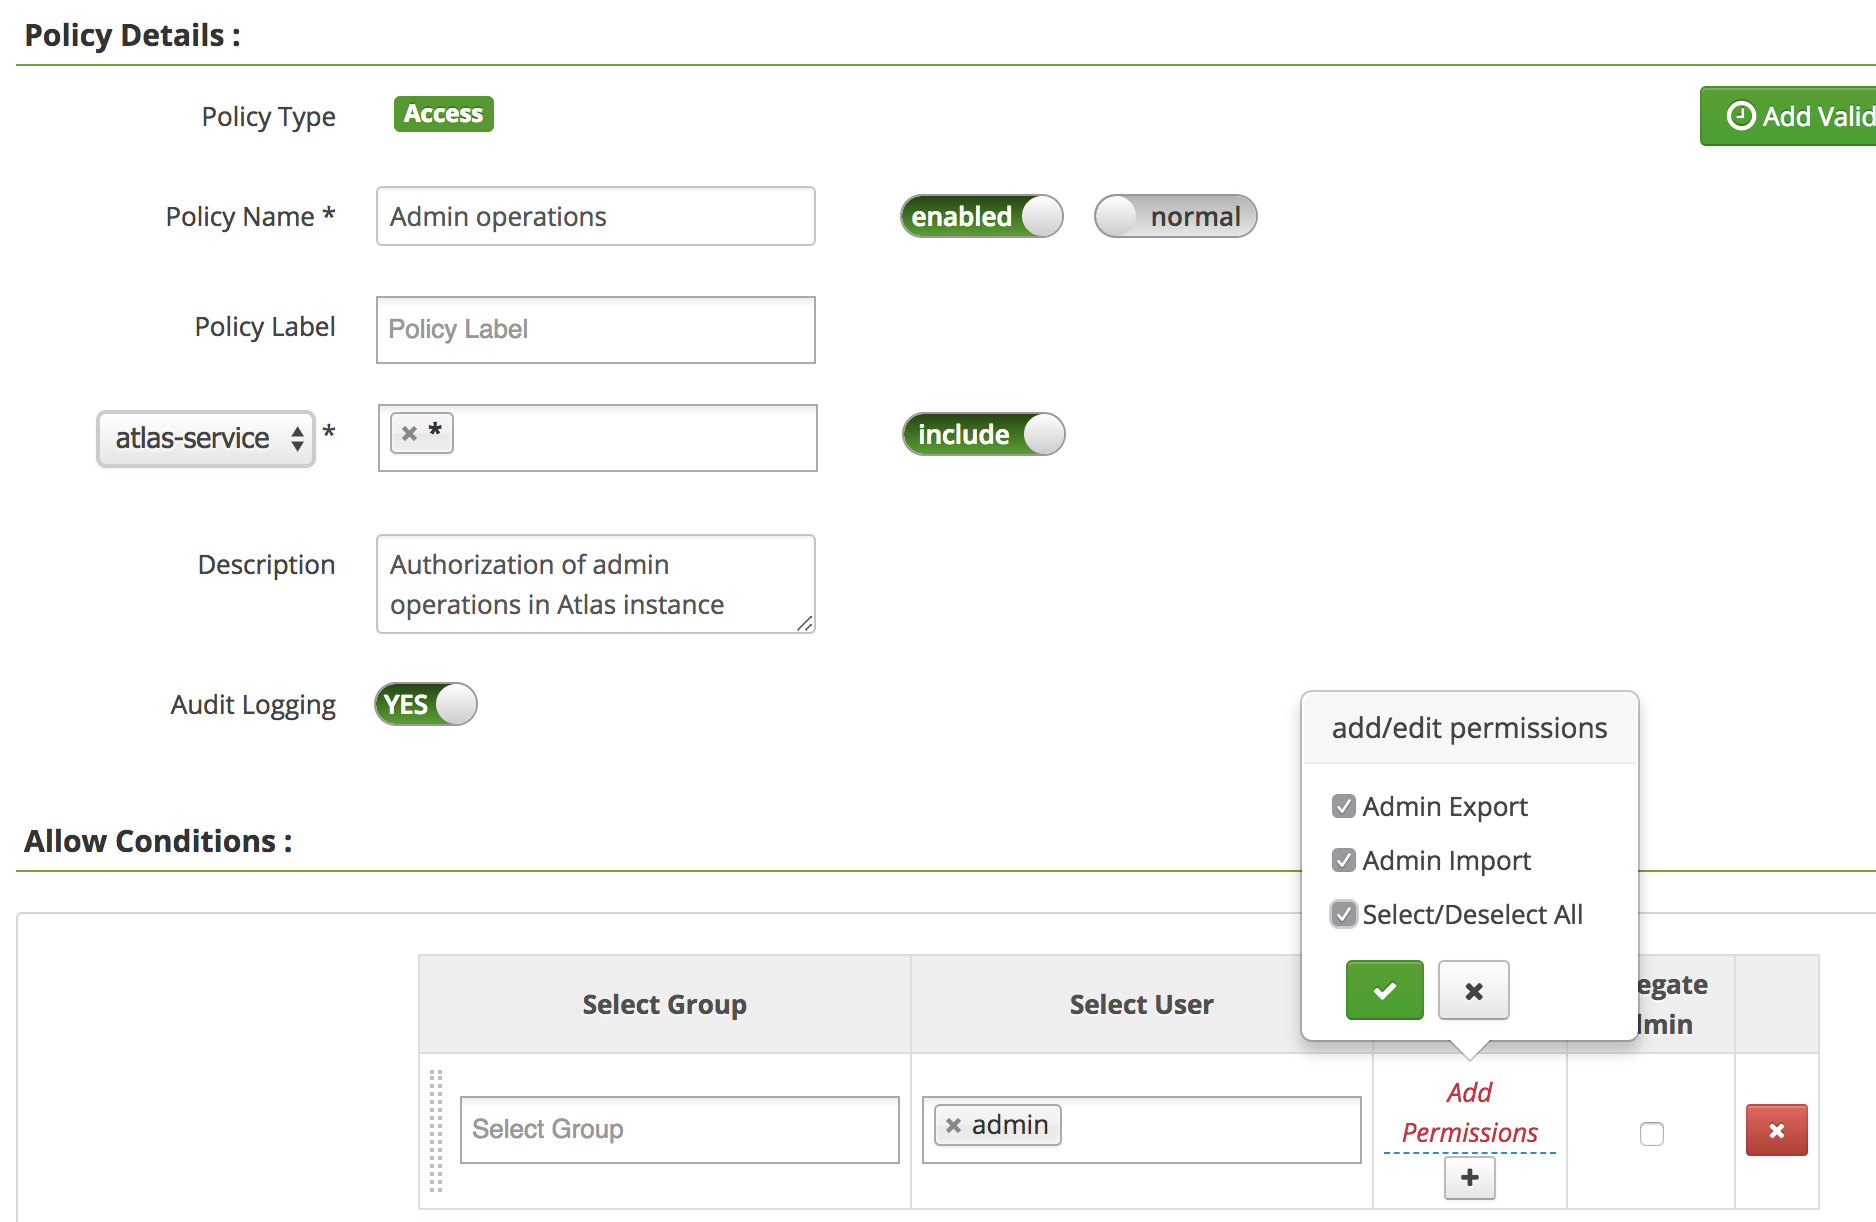
Apache Atlas 的 Apache Ranger 授权策略模型支持 3 种资源层级,用于控制对类型、实体和管理操作的访问。以下图片展示了 Apache Ranger 中每种策略的各种细节。
- 类型(Types)
以下授权策略允许用户 'admin' 创建/更新/删除任意分类类型。
- 实体(Entity)
以下授权策略允许用户 'admin' 对名为 "my_db" 的 Hive 数据库的元数据实体执行所有操作。
- 管理操作(Admin Operations) 以下授权策略允许用户 'admin' 执行导出/导入管理操作。
Apache Atlas 授权的 Apache Ranger 访问审计
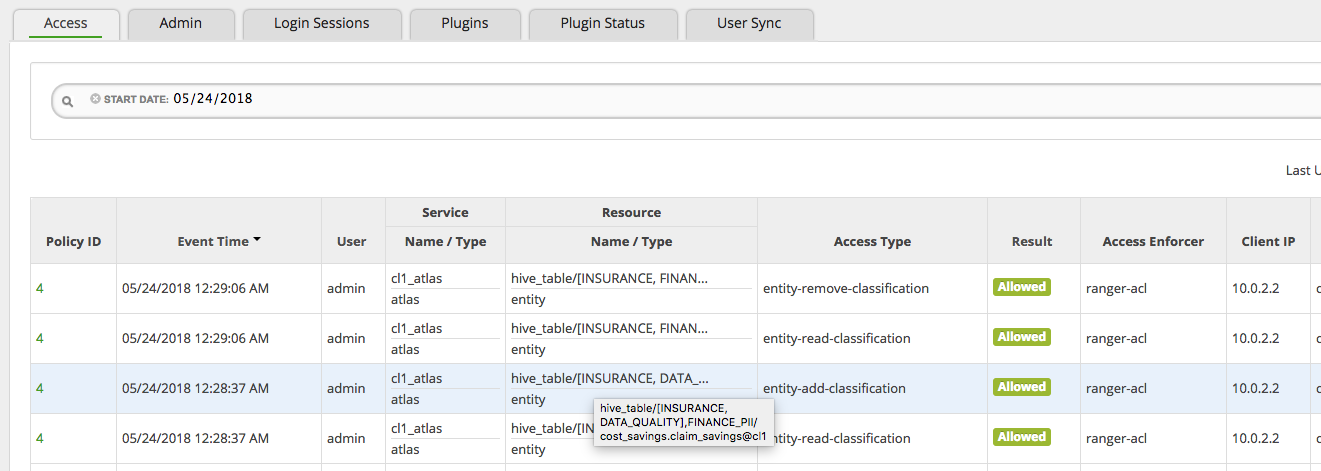
Apache Ranger 授权插件会生成审计日志,其中包含该插件所授权访问的详细信息。这些详情包括所访问的对象(例如 ID 为 cost_savings.claim_savings@cl1 的 hive_table)、所执行的访问类型(例如 entity-add-classification、entity-remove-classification)、用户名、访问时间以及访问请求来源的 IP 地址——如下图所示。
评论
登录后参与评论